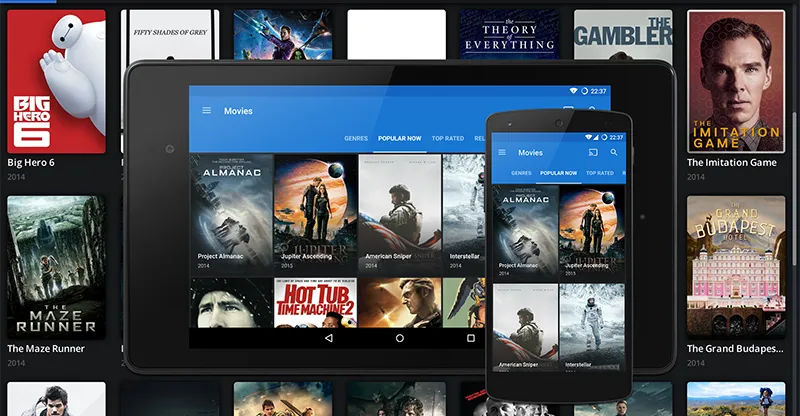
还记得 Popcorn Time 这个应用程序,它是一个易于使用的用户界面,用于流式传输电影和电视节目吗? MPAA 在 2010 年代最不受欢迎的应用程序的开发已被放弃多年,但“盗版 Netflix”软件仍然安装在数百万台等待加入机器人大军的设备上。研究人员在 眼睛安全 发现了一个名为“Time4Popcorn”的 Popcorn Time 分支更新程序,该更新程序仍在世界各地的各种 Windows、macOS 和 Android 设备上运行,调用现在绕过未加密 HTTP 并运行过时、不安全版本的 Chrome 的主 Web 域。
Eye Security 的 Niels Teusink 表示,该更新程序本质上可用于安装和运行具有完全权限的任何类型的软件,只需控制其中一个域,使用中间人攻击来瞄准特定设备,或通过识别运行该软件的计算机来执行监视,即可轻松创建僵尸网络。
他们的解决方案是注册其中一个域并使用它来发送自己的更新,这将指示更新程序自行禁用。尽管人们对这一修复存在道德担忧,但研究人员表示,他们唯一的选择是“什么也不做”,并指出:“更新过程无论如何都不会执行任何功能,只会给用户带来风险。”
Eye Security 表示,在 Windows 设备上,其更新“只是通过服务控制管理器停止并禁用该服务”,而无需删除任何文件或其他任何内容。在 macOS 上,它使用 shell 脚本来执行阻止更新过程启动的命令。他们没有提及 Android 设备上的软件,安装更新仍然需要首先进行实际的用户交互。
他们必须在更新上传到 VirusTotal 后对其进行调整,导致安全程序将其标记为恶意软件并阻止它,同时让易受攻击的更新程序继续运行。目前尚不清楚到底有多少设备面临风险,但 Eye Security 表示,3 月份它“发送了超过 200 万次更新下载”,当时它停止发送更新并将其使用的域转移到设备上。 影子服务器组织一个非营利性网络安全组织。